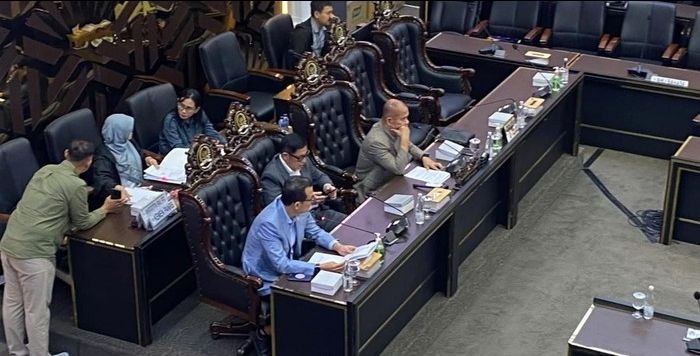
Kuatbaca - Badan Legislasi (Baleg) DPR RI kembali melanjutkan pembahasan Rancangan Undang-Undang tentang Satu Data Indonesia atau RUU SDI. Salah satu perhatian dalam penyusunan regulasi tersebut adalah pengamanan data nasional, termasuk ancaman terhadap pusat data yang menjadi bagian penting dari sistem pengelolaan informasi pemerintah.
Pembahasan dilakukan dalam rapat Panitia Kerja (Panja) di Kompleks Parlemen, Senayan, Jakarta, Senin, 5 Oktober 2026. Pada tahap Tim Perumus (Timus) dan Tim Sinkronisasi (Timsin), rancangan tersebut telah disusun dalam 20 bab dan 142 pasal beserta bagian penjelasannya.
Dalam rancangan aturan tersebut, tindakan yang dapat mengganggu keamanan dan keberlangsungan pusat data nasional menjadi salah satu hal yang mendapat perhatian. Perbuatan seperti sabotase, manipulasi data, hingga penyebarluasan informasi tanpa hak akan ditempatkan dalam kerangka sanksi.
Pengaturan tersebut menjadi penting karena sistem data pemerintah kini tidak hanya berfungsi sebagai tempat penyimpanan informasi. Data menjadi bagian dari proses pelayanan publik, penyusunan kebijakan, penyaluran program pemerintah, hingga perencanaan pembangunan.
Ketika data pemerintah mengalami gangguan, dampaknya dapat merembet ke berbagai sektor. Gangguan pada sistem penyimpanan atau pertukaran data berpotensi menghambat pelayanan, mengganggu proses administrasi, bahkan memengaruhi pengambilan keputusan apabila informasi yang tersedia telah berubah atau tidak lagi dapat dipercaya.
Karena itu, RUU Satu Data Indonesia tidak hanya diarahkan untuk mengatur bagaimana data dikumpulkan dan dibagikan. Aspek keamanan juga menjadi bagian penting agar integrasi data tidak menciptakan celah baru bagi penyalahgunaan.
Selain sabotase terhadap sistem, manipulasi data menjadi persoalan yang tidak kalah serius. Data yang sengaja diubah dapat menghasilkan informasi yang keliru dan berpotensi memengaruhi kebijakan pemerintah.
Risiko tersebut semakin besar apabila data yang dimanipulasi berkaitan dengan kependudukan, bantuan sosial, kesehatan, ekonomi, pertanahan, atau sektor strategis lainnya. Kesalahan informasi dalam skala besar dapat membuat program pemerintah tidak tepat sasaran.
Rancangan regulasi juga memberikan perhatian terhadap penyebarluasan data tanpa kewenangan. Akses terhadap data pemerintah tidak berarti seluruh informasi dapat dibuka atau didistribusikan secara bebas.
Dalam sistem yang terintegrasi, harus terdapat batas yang jelas mengenai siapa yang memiliki kewenangan mengakses data, jenis data yang dapat digunakan, serta tujuan pemanfaatannya. Hal tersebut menjadi semakin penting karena integrasi data pemerintah juga dapat mencakup informasi yang bersifat pribadi dan rahasia.
Konsep Satu Data Indonesia pada dasarnya diarahkan untuk menghubungkan data yang selama ini tersebar di berbagai kementerian dan lembaga. Integrasi tersebut diharapkan membuat pemerintah memiliki basis informasi yang lebih seragam dan dapat dipercaya dalam menjalankan kebijakan.
Namun, semakin banyak data yang terhubung, semakin besar pula kebutuhan terhadap sistem perlindungan. Karena itu, pembahasan RUU turut mencakup keamanan, kerahasiaan, serta pengelolaan risiko dalam penyelenggaraan Satu Data Indonesia.
Penguatan sistem data nasional tidak hanya berkaitan dengan persoalan teknologi. Pemerintah membutuhkan data yang akurat, mutakhir, dan dapat dipertanggungjawabkan agar kebijakan yang dibuat benar-benar sesuai dengan kondisi masyarakat.
Selama ini, pengelolaan data yang masih tersebar secara sektoral dapat menimbulkan perbedaan informasi antarinstansi. Ketidaksesuaian tersebut berpotensi membuat program pemerintah tidak tepat sasaran, termasuk ketika menentukan kelompok masyarakat yang menjadi penerima manfaat.
Pada tingkat Timus dan Timsin, RUU Satu Data Indonesia telah dirumuskan dalam 20 bab dan 142 pasal. Penyusunan tersebut juga mencakup bagian penjelasan sebagai pelengkap norma yang diatur dalam rancangan undang-undang.
Dalam tahap ini, Timus dan Timsin berfokus pada penyelarasan rumusan yang telah dibahas. Perubahan yang bersifat substansial menjadi ranah Panja untuk diputuskan dalam proses pembahasan selanjutnya.
Penyusunan RUU Satu Data Indonesia juga perlu memperhatikan keberadaan berbagai regulasi yang telah mengatur data dan sistem elektronik. Hal ini penting agar undang-undang baru tidak justru menimbulkan konflik kewenangan atau aturan yang saling bertabrakan.
Baleg sebelumnya menekankan pentingnya RUU tersebut memiliki pengaturan baru yang jelas sekaligus tetap selaras dengan aturan sektoral yang sudah berlaku. Dengan demikian, Satu Data Indonesia dapat menjadi payung yang memperkuat tata kelola data tanpa menciptakan ketidakpastian hukum.
Selain persoalan keamanan, pembahasan RUU juga menyentuh struktur penyelenggaraan Satu Data Indonesia. Salah satu hal yang dibahas adalah posisi Walidata Nasional dan hubungannya dengan penyelenggara Satu Data Indonesia.
Kejelasan mengenai kewenangan menjadi penting karena sistem nasional akan melibatkan berbagai walidata, mulai dari tingkat nasional, sektoral, hingga daerah. Pengaturan yang jelas diperlukan agar tidak terjadi tumpang tindih dalam pengelolaan, koordinasi, maupun pertukaran data.
Integrasi data pemerintah juga membawa konsekuensi terhadap perlindungan informasi masyarakat. Data yang berada dalam sistem pemerintahan dapat mencakup informasi pribadi yang tidak boleh digunakan secara sembarangan.
Karena itu, mekanisme keamanan harus berjalan beriringan dengan aturan mengenai akses dan pemanfaatan data. Sistem yang kuat bukan hanya mampu menghubungkan berbagai sumber informasi, tetapi juga dapat membatasi akses berdasarkan kewenangan dan mencegah kebocoran.
Dalam pembahasan keamanan data, Badan Siber dan Sandi Negara (BSSN) juga disebut memiliki peran penting dalam menjaga keamanan sistem. Keberadaan lembaga yang memiliki mandat di bidang keamanan siber menjadi bagian dari kebutuhan untuk membangun sistem data nasional yang lebih terlindungi.
Tantangan tersebut semakin besar seiring meningkatnya ketergantungan pemerintah terhadap sistem digital. Ancaman tidak lagi hanya berupa pencurian perangkat atau dokumen fisik, tetapi juga serangan terhadap sistem elektronik, perubahan data, hingga akses ilegal.
Semangat utama RUU Satu Data Indonesia bukan sekadar mengumpulkan berbagai data ke dalam satu ekosistem. Pemerintah juga harus memastikan data yang terintegrasi tetap akurat, aman, dan dapat digunakan sesuai kepentingan yang telah ditentukan.
Jika sistem tersebut nantinya menjadi fondasi berbagai kebijakan nasional, gangguan terhadap data dapat memiliki dampak yang luas. Karena itu, ketentuan mengenai sabotase, manipulasi, dan penyebarluasan tanpa hak menjadi bagian penting dalam membangun pertahanan terhadap penyalahgunaan data.
RUU Satu Data Indonesia masih berada dalam proses pembahasan antara DPR dan pemerintah. Sejumlah ketentuan masih dapat mengalami penyempurnaan sebelum seluruh substansi disepakati dan dibawa ke tahapan berikutnya.
Dengan rancangan yang mencakup 20 bab dan 142 pasal, pembahasan tidak hanya berkutat pada sanksi bagi pelanggaran. Regulasi ini juga mencakup tata kelola, integrasi, keamanan, kelembagaan, akses, serta pemanfaatan data sebagai fondasi kebijakan publik.
Pada akhirnya, keberadaan Satu Data Indonesia diarahkan untuk menciptakan tata kelola informasi pemerintah yang lebih terintegrasi. Data yang akurat diharapkan dapat membantu pemerintah menyusun kebijakan dan menjalankan program secara lebih tepat sasaran.
Di sisi lain, semakin pentingnya data dalam penyelenggaraan negara membuat aspek keamanan tidak bisa ditempatkan sebagai pelengkap. Ancaman sabotase, manipulasi, dan akses tanpa hak perlu diantisipasi sejak sistem dibangun. Melalui RUU Satu Data Indonesia, DPR dan pemerintah kini tengah menyusun kerangka hukum agar integrasi data nasional dapat berjalan sekaligus memberikan perlindungan terhadap aset informasi yang semakin strategis bagi negara.